SOCpedia блог
Обнаружение внешних USB устройства на сервере с операционной системой Linux
1. Постановка задачи. В рамках выполнения регуляторных требований потребовалось подготовить доказательную базу для аудиторов в части мониторинга событий подключения внешних USB ус…
Шаблоны RSyslog (template): формирование и преобразование событий.
Общие сведения. Шаблоны в RSyslog определяет в каком виде событие будет записано в файл, передано на удалённый сервер или обработано другим действием. С помощью шаблонов можно изм…
Очереди RSyslog: принципы работы и настройка на примере передачи событий NGINX
Общие сведения. При передаче журналов на удалённый сервер необходимо учитывать возможность временной недоступности самого сервера. Для уменьшения риска потери событий RSyslog подд…
Мониторинг запуска, перезагрузки и завершение работы Linux
1. Постановка задачи. В рамках выполнения регуляторных требований потребовалось подготовить доказательную базу для аудиторов в части мониторинга событий запуска, перезагрузки и за…
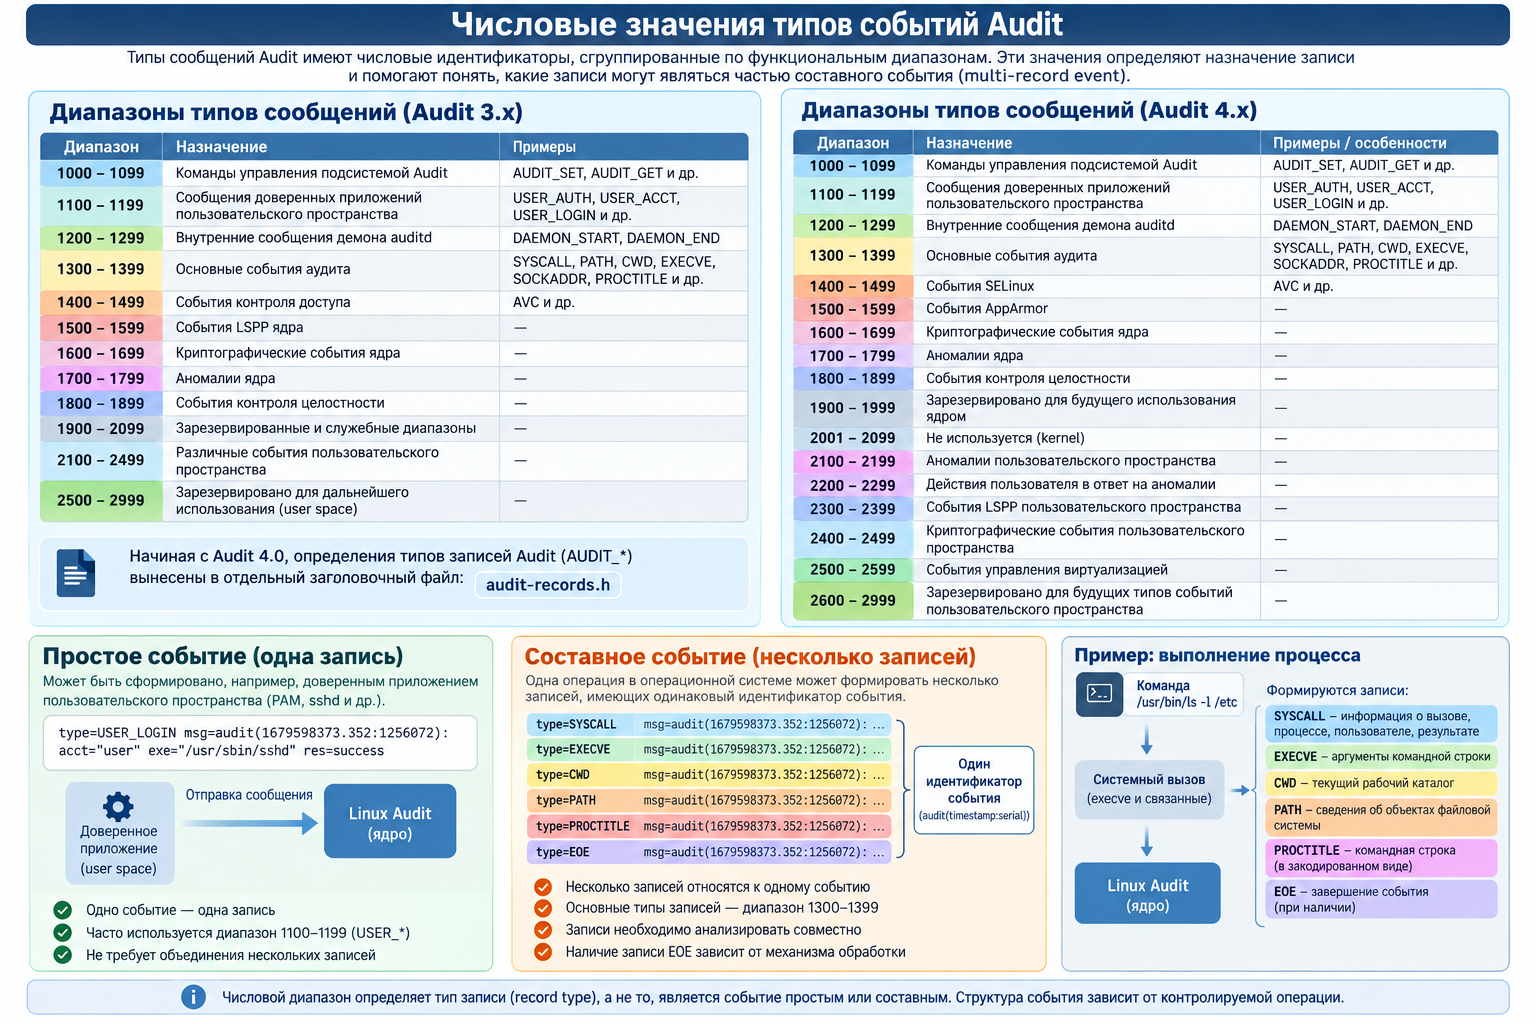
Числовые значения типов событий Audit
Типы сообщений Audit имеют числовые идентификаторы, сгруппированные по функциональным диапазонам. Эти значения важны не только для определения назначения записи, но и для понимани…
Базовое описание и архитектура auditd
1. Обзор архитектуры. Linux Audit — встроенная в ядро Linux подсистема аудита, предназначенная для регистрации событий, связанных с безопасностью операционной системы. Она позволя…
Событие 4741 журнала «Безопасность». Как выявить подозрительное создание учетной записи компьютера в Active Directory
1. Легитимная активность. Событие «Создана учетная запись компьютера» (A computer account was created) генерируется на контроллере домена каждый раз при создании нового объекта ко…
ShieldBreak – описание механизма эксплуатации для аналитика SOC
ShieldBreak — локальная цепочка повышения привилегий до NT AUTHORITY\SYSTEM, заявленная автором как обход исправления CVE-2026-50656 (RoguePlanet) в Microsoft Defender. Для эксплу…