Числовые значения типов событий Audit
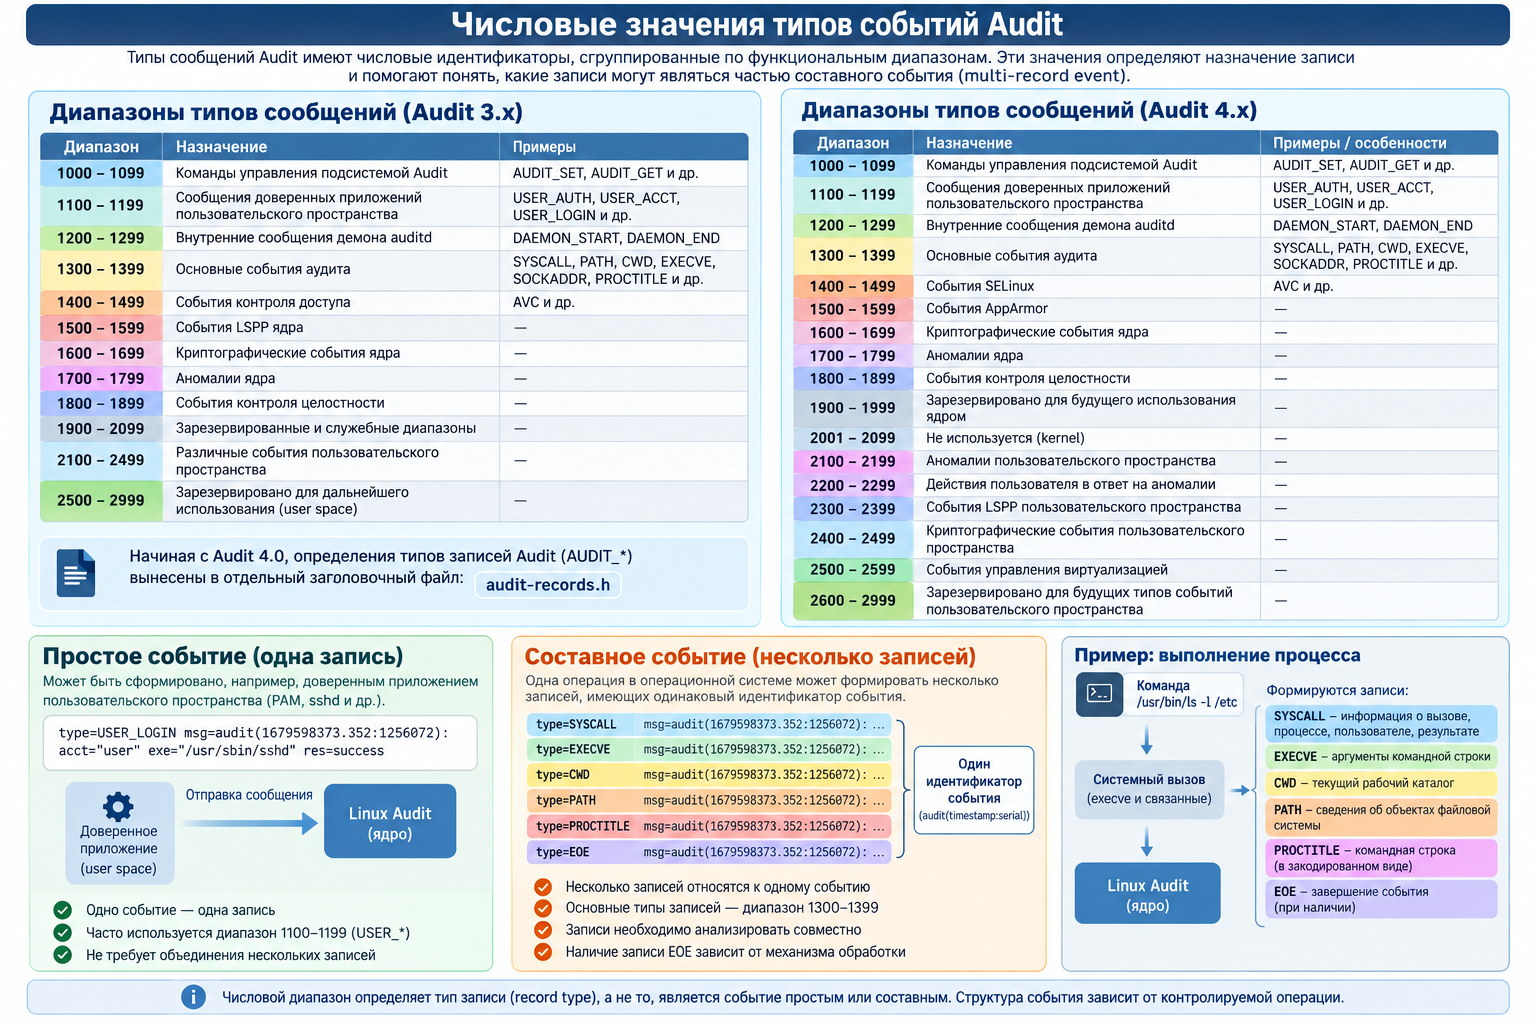
Типы сообщений Audit имеют числовые идентификаторы, сгруппированные по функциональным диапазонам. Эти значения важны не только для определения назначения записи, но и для понимания того, какие записи могут являться частью составного события Audit (multi-record event).
В Audit 3.x используется следующая основная классификация:
1000–1099— команды управления подсистемой Audit;1100–1199— сообщения доверенных приложений пользовательского пространства;1200–1299— внутренние сообщения демонаauditd;1300–1399— основные события аудита;1400–1499— события контроля доступа;1500–1599— события LSPP ядра;1600–1699— криптографические события ядра;1700–1799— аномалии ядра;1800–1899— события контроля целостности;1900–2099— зарезервированные и служебные диапазоны;2100–2499— различные события пользовательского пространства;2500–2999— зарезервировано для дальнейшего использования в user space.
В Audit 4.x общая схема нумерации сохраняется, но классификация отдельных диапазонов уточнена. В частности, 1400–1499 выделен для SELinux, 1500–1599 — для AppArmor, 2500–2599 — для событий управления виртуализацией, а 2600–2999 оставлен для будущих типов событий пользовательского пространства.
Начиная с Audit 4.0, определения типов записей Audit (AUDIT_*) вынесены в отдельный заголовочный файл audit-records.h.
Простые и составные события
Необходимо различать тип записи (record type) и событие Audit (event). Одно событие может состоять как из одной, так и из нескольких записей разных типов. Записи, относящиеся к одному событию, имеют одинаковый идентификатор события в поле:
msg=audit(timestamp:serial)
Например, событие выполнения системного вызова может состоять из нескольких записей:
SYSCALL → EXECVE → CWD → PATH → PROCTITLE
Основная часть таких записей относится к диапазону 1300–1399 — Audit event messages. В него входят, в частности, SYSCALL, PATH, CWD, EXECVE, SOCKADDR, PROCTITLE и другие записи, которые могут объединяться в одно составное событие.
Таким образом, диапазон 1300–1399 особенно важен при обработке составных событий системного аудита: одна операция в операционной системе может формировать несколько записей, которые необходимо рассматривать совместно по общему идентификатору msg=audit(...:serial).
Диапазоны 1100–1199 преимущественно содержат события, создаваемые доверенными приложениями пользовательского пространства, например события аутентификации и пользовательских сессий (USER_AUTH, USER_ACCT, USER_LOGIN, USER_START, USER_END и др.). Такие события часто представлены отдельными записями и не требуют объединения набора SYSCALL/PATH/CWD для интерпретации.
Ссылки:
https://github.com/linux-audit/audit-kernel/blob/main/include/uapi/linux/audit.h
https://github.com/linux-audit/audit-userspace/blob/master/lib/libaudit.h