SOCpedia блогы
RSyslog шаблондары (template): оқиғаларды қалыптастыру және түрлендіру.
Жалпы мәліметтер. RSyslog-тағы шаблондар оқиғаның қандай түрде файлға жазылатынын, алыстағы серверге жіберілетінін немесе басқа әрекетпен өңделетінін анықтайды. Шаблондардың көмег…
RSyslog кезектері: жұмыс істеу принциптері және NGINX оқиғаларын жіберу мысалындағы баптау
Жалпы мәліметтер. Журналдарды қашықтағы серверге жібергенде сервердің уақытша қол жетімсіз болуы ықтималдығын ескеру қажет. Оқиғалардың жоғалу қаупін азайту үшін RSyslog кезектер …
Linux жүйесінің іске қосылуы, қайта жүктелуі және өшіруін мониторингтеу
1. Мәселені қою. Реттеуші талаптарды орындау аясында Linux операциялық жүйелерінің іске қосылуы, қайта жүктелуі және өшіру оқиғаларын мониторингтеу бойынша аудиторларға дәлелдемел…
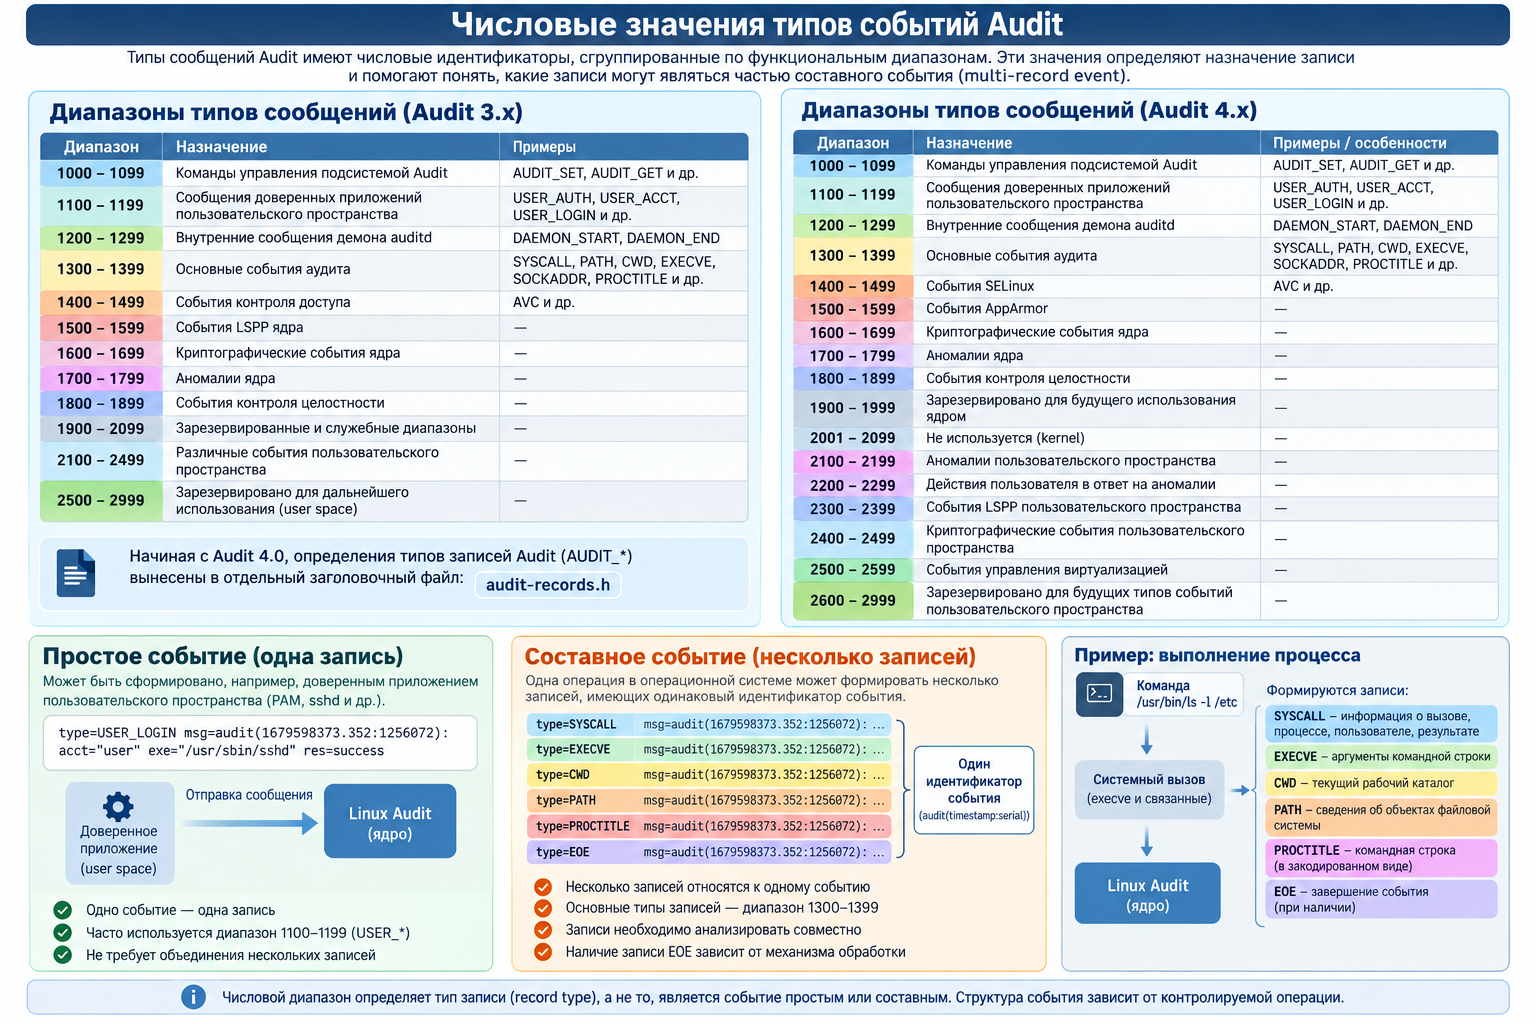
Audit оқиғалары түрлерінің сандық мәндері
Audit хабарламаларының түрлері сандық идентификаторларға ие және олар функционалдық ауқымдар бойынша топтастырылған. Бұл мәндер жазбаның мақсатын анықтауға ғана емес, сондай-ақ қа…
Auditd-тің негізгі сипаттамасы және архитектурасы
1. Архитектураға шолу. Linux Audit — Linux ядросына кіріктірілген аудит подсистемасы, ол операциялық жүйенің қауіпсіздігіне қатысты оқиғаларды тіркеуге арналған. Ол пайдаланушылар…
«Қауіпсіздік» журналының 4741 оқиғасы. Active Directory-де компьютердің есептік жазбасының күдікті жасалуын қалай анықтауға болады
1. Заңды әрекет. Оқиға «Компьютер есептік жазбасы жасалды» (A computer account was created) Active Directory-де жаңа компьютер объектісі жасалған сайын домен контроллерінде генерл…