1. Жалпы ақпарат.
2026 жылғы 21 қазанда Wiz Research PHP2Shell зерттеуін жариялады. Табылған қателер PHP ядросына әсер етіп, аутентификациясыз код орындауға немесе процесс жадысын жариялауға мүмкіндік береді. Зерттеушілер WordPress, Drupal және Joomla-ға қарсы шабуылдарды көрсетті. Бұл ұқсас қосымшалардың мысалдары: мәселе жеке CMS плагинінде емес, интерпретаторда орналасқан.
Wiz деректері бойынша, кем дегенде бір қате PHP 5.4 нұсқасынан бастап бар. Белгілі бір серверді пайдаланудың мүмкіндігі нұсқасына, конфигурацияға және сұраныстарды өңдеуге тәуелді. Дереккөз: Wiz Research зерттеуі.
2. Бұл қандай осалдықтар.
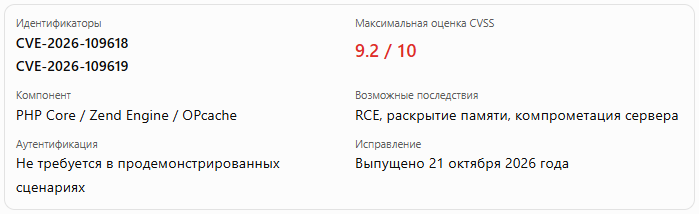
PHP2Shell — жад қауіпсіздігінің екі критикалық осалдығының жалпы атауы. PHP Group бюллетенінде олар былай сипатталған:
- CVE-2026-109618 — жады жетпеген кездегі күйдің бұзылуы (OOM). Жады бөлу сәтсіздігі сұраныс деректерінің инициализациясының үзілуіне әкеледі. Тазарту кезінде жартылай құрастырылған құрылымдар дұрыс сияқты өңделіп, бұл жадтың бұзылуы мен код орындауға әкелуі мүмкін.
- CVE-2026-109619 — ескірген жаһандық күйді пайдалану. Ішкі сілтемелер сұраныс жадысы босатылғаннан кейін де тірі қалады. Сол жұмыс процесінің келесі сұранысы штатты инициализация аяқталғанға дейін оларға жүгінуі мүмкін.
Екі мәселе де PHP қозғалтқышына қатысты. CMS және оның кеңейтімдерін жаңарту интерпретаторды өздігінен түзетпейді. Дереккөз: PHP Group, 21.10.2026.
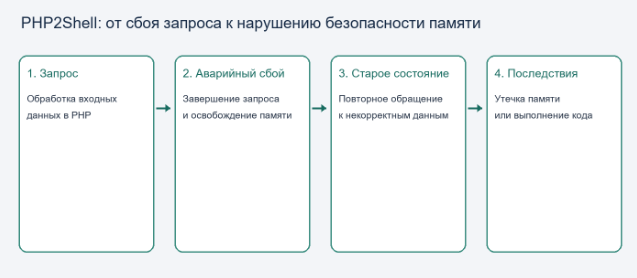
Жалпы мәселе сұраныстың апатты аяқталуымен байланысты: жады босатылғаннан кейін ішкі PHP күйінде ескірген сілтемелер қалуы мүмкін. Келесі сұраныс дұрыс емес деректерді пайдалануы мүмкін. Зерттеуде жүктеу барысын өңдеу, десериализация, фатал қателерді трассирлеу және OPcache қарастырылды.
Жадыдан ақпарат ағып кетуі өзінше қауіп төндіреді: онда құпия сөздер, токендер және API кілттері қалуы мүмкін. Мұндай ағып кету үшін командаларды орындау міндетті емес. Wiz сондай-ақ қателерді іздеуде және эксплуатация тізбектерін бейімдеуде ЖИ-дың рөлін атап өтеді.
3. Түзетілген нұсқалар және уақытша шаралар.
PHP командасы келесі үшін түзетулер шығарды CVE-2026-109618 және CVE-2026-109619. Веб-сұраныстарды өңдейтін ортаны: PHP-FPM, mod_php, CGI немесе басқа қолданылатын өңдегішті тексеру қажет.
| PHP тармағы | Түзетумен шығарылым |
|---|---|
| 8.2 | 8.2.35 |
| 8.3 | 8.3.36 |
| 8.4 | 8.4.27 |
| 8.5 | 8.5.12 |
Дистрибутив пакеттері үшін жеткізушінің бюллетенін тексеру керек: түзету көрсетілген upstream-релизге ауыстырмай-ақ пакетке енгізілген болуы мүмкін. PHP 8.1 және одан ертерегі үшін жеткізушіден қолдау көрсетілетін түзетудің бар-жоғын растау немесе қолдау көрсетілетін тармаққа көшу жоспарлау қажет.
Уақытша шаралар шабуылдың тек жеке жолдарын жабады. Мысалы, session.upload_progress.enabled өшіру сұранысты талдаудан бұрын баптауды және барлық жұмыс процестерін қайта іске қосуды талап етеді. Ол басқа нұсқаларды жоймайды. Толық шешім — PHP жаңарту. Толығырақ және шектеулер PHP командасының 2026 жылғы 21 қазандағы бюллетенінде берілген. PHP командасының 21 қазан 2026 жылғы бюллетені.
4. Инфрақұрылымды практикалық тексеру.
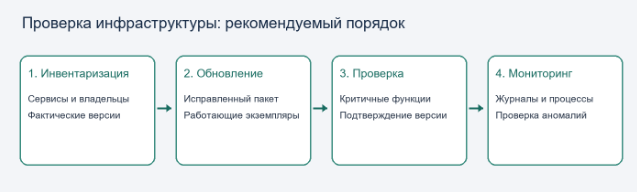
4.1. Инвентаризация.
Орнатылған пәрмендік интерпретатор туралы бастапқы ақпарат жинау үшін нұсқаны, конфигурация жолдарын және жүктелетін модульдерді көрсететін келесі командаларды пайдалануға болады:
php -v
php --ini
php -m
4.2. Жаңартуды бақылау.
Әр қызмет үшін меншік иесін, Интернеттен қолжетімділігін, қолданылатын өңдеушіні, пакет нұсқасын және түзетудің расталуын тіркеңіз. Жаңартудан кейін жүйеге кіруді, файлдарды жүктеуді, фондық тапсырмаларды және қосымшаның басқа да маңызды операцияларын тексеріңіз. Контейнерлер үшін тек реестрдегі жаңартылған тегті ғана емес, іске қосылған үлгінің образын да тексеріңіз.
5. Жанжалды белгілері.
Бір бөлігі өңдеу қосымша коды орындалмас бұрын жүреді. Сондықтан CMS журналы аз мәліметті қамтуы мүмкін, ал күдікті оқиғалардың жоқтығы шабуыл болмады деп дәлелдемейді.
Бастапқы іздеу үшін Wiz необычное multipart-сұрауларды жад жетіспеушілігі қателерімен, HTTP 500 жауаптарымен, аномальды cookie-лермен сәйкестендіруді ұсынады PHPSESSID және PHP-воркерлердің қайта іске қосылуы. Бұл тек тексеруге себеп болатын белгілер, компрометацияның дәлелі емес.
Практикада веб-сервердің access/error журналдарын, PHP-FPM журналдарын және процестер телеметриясын бір уақыт шкаласына біріктіру пайдалы. PHP-FPM үшін қателік журналының орналасуы error_logбелгіленеді; мүмкін syslog-қа жіберу. Процестердің апатты аяқталулары мен онымен байланысты қайта іске қосулар пулдың тұрақтылығын талдағанда ескерілуі керек. Қараңыз PHP-FPM құжаттамасын.
5.1. Журналдарда және телеметрияда нені сәйкестендіру керек.
- Сервер жауаптарындағы ерекше үлкен немесе бүлінген мәндер
PHPSESSID. - Аномальды multipart-сұраулар, chunked-тасымалдауды немесе
Content-Lengthболмауын, көптеген бөліктер мен оғаш өріс аттарын қамтиды; елеулі белгі — олардың жад қателері мен HTTP 500-пен уақыт бойынша байланысы. - Түсіндірілмейтін апатты аяқталулар мен PHP жұмысшыларының қайта іске қосылулары.
- Веб-сервердің қалыпты емес балама процестері.
- Веб-каталогтағы жаңа PHP-файлдар, cron тапсырмалары мен SSH кілттеріндегі өзгерістер, бұрын байқалмаған адреске жасалған шығыс қосылыстар. Мұндай оқиғалар контекст бойынша тексеруді талап етеді.
5.2. Компрометация күдігі болған жағдайда әрекеттер.
Тоқтату шараларын инцидентке жауап беру командасымен келісіңіз, веб-сервер мен PHP журналдарын, процестер телеметриясын және өзгерген файлдар туралы ақпаратты сақтаңыз. PHP процеске қандай құпиялар қолжетімді болғанын анықтаңыз. Компрометация расталған немесе құпиялардың ағып кетуі туралы негізді күдік болса, зақымдалған токендер мен кілттерді қайтарып алыңыз, парольдерді өзгертіңіз және сәйкес сессияларды аяқтаңыз; жаңа құпияларды сенімді ортада шығарыңыз.
6. Қорытынды.
Тексеруді веб-өңдеушіде түзетілген пакет пен сайттың функционалдық тексерісінің нәтижесі расталғанда аяқтаған дұрыс. Жұмыс картасына дата, жауапты, тексерілген нұсқа мен жеткізушінің бюллетеніне сілтеме сақтаған жөн. Компрометация белгілері табылса, жаңартуды тергеу және зардап шеккен тіркелгі деректерін кері қайтару қажеттілігін бағалау толықтыруы керек.
7. Қолданылған дереккөздер.
- PHP Group. Security advisory: Critical remote code execution vulnerabilities, update now.
- Wiz Research. PHP2Shell.
- PHP2Shell — зерттеушілердің жинақ беті.